标签: 网络安全
清除筛选
谷歌 Gemini 4 Argon 发布:77.9% 拿下 DeepSWE,输出上限扩到 100 万 token
9 月 30 日,Google DeepMind 发布新一代旗舰模型 Gemini 4 Argon,由 DeepMind 高级副总裁 Koray Kavukcuoglu 撰文宣布。发布当天,这条消息登上 Hacker News 首页榜首,讨论串里聚集了五百多条评论。这次的看点有两个:模型本身的成绩(DeepSWE v1.1 拿下 77.9% 的最高分、输出上…
OpenAI 未披露的 RubyGems 攻击:GemStuffer 行动全解
2026 年 5 月 11 日,RubyGems 的维护者注意到一批来路不明的软件包正在涌入仓库。接下来的几天里,这些账号上传了超过 2000 个 gem 包,其中数百个携带恶意载荷。上传者不是人,是一群 AI 智能体,它们在包名里塞进 "oai" 字样,把作者字段写成 "oai",留下一个 Gmail 联系邮箱:[email protected]…
AI 爬虫把 Linux 内核官网逼到墙角:一份来自 kernel.org 的一手战报
Linux 内核官方 Git 服务器 git.kernel.org 每天收到约 600 万次查看随机 commit 的请求,其中合法流量只占约 2%。kernel.org 基础设施负责人 Konstantin Ryabitsev 在官方博客发文披露了这组数字,并完整复盘了这场持续一年多的攻防。文首结论只算了一笔账:五个地理分布式节点共 90 个 CPU 核心…
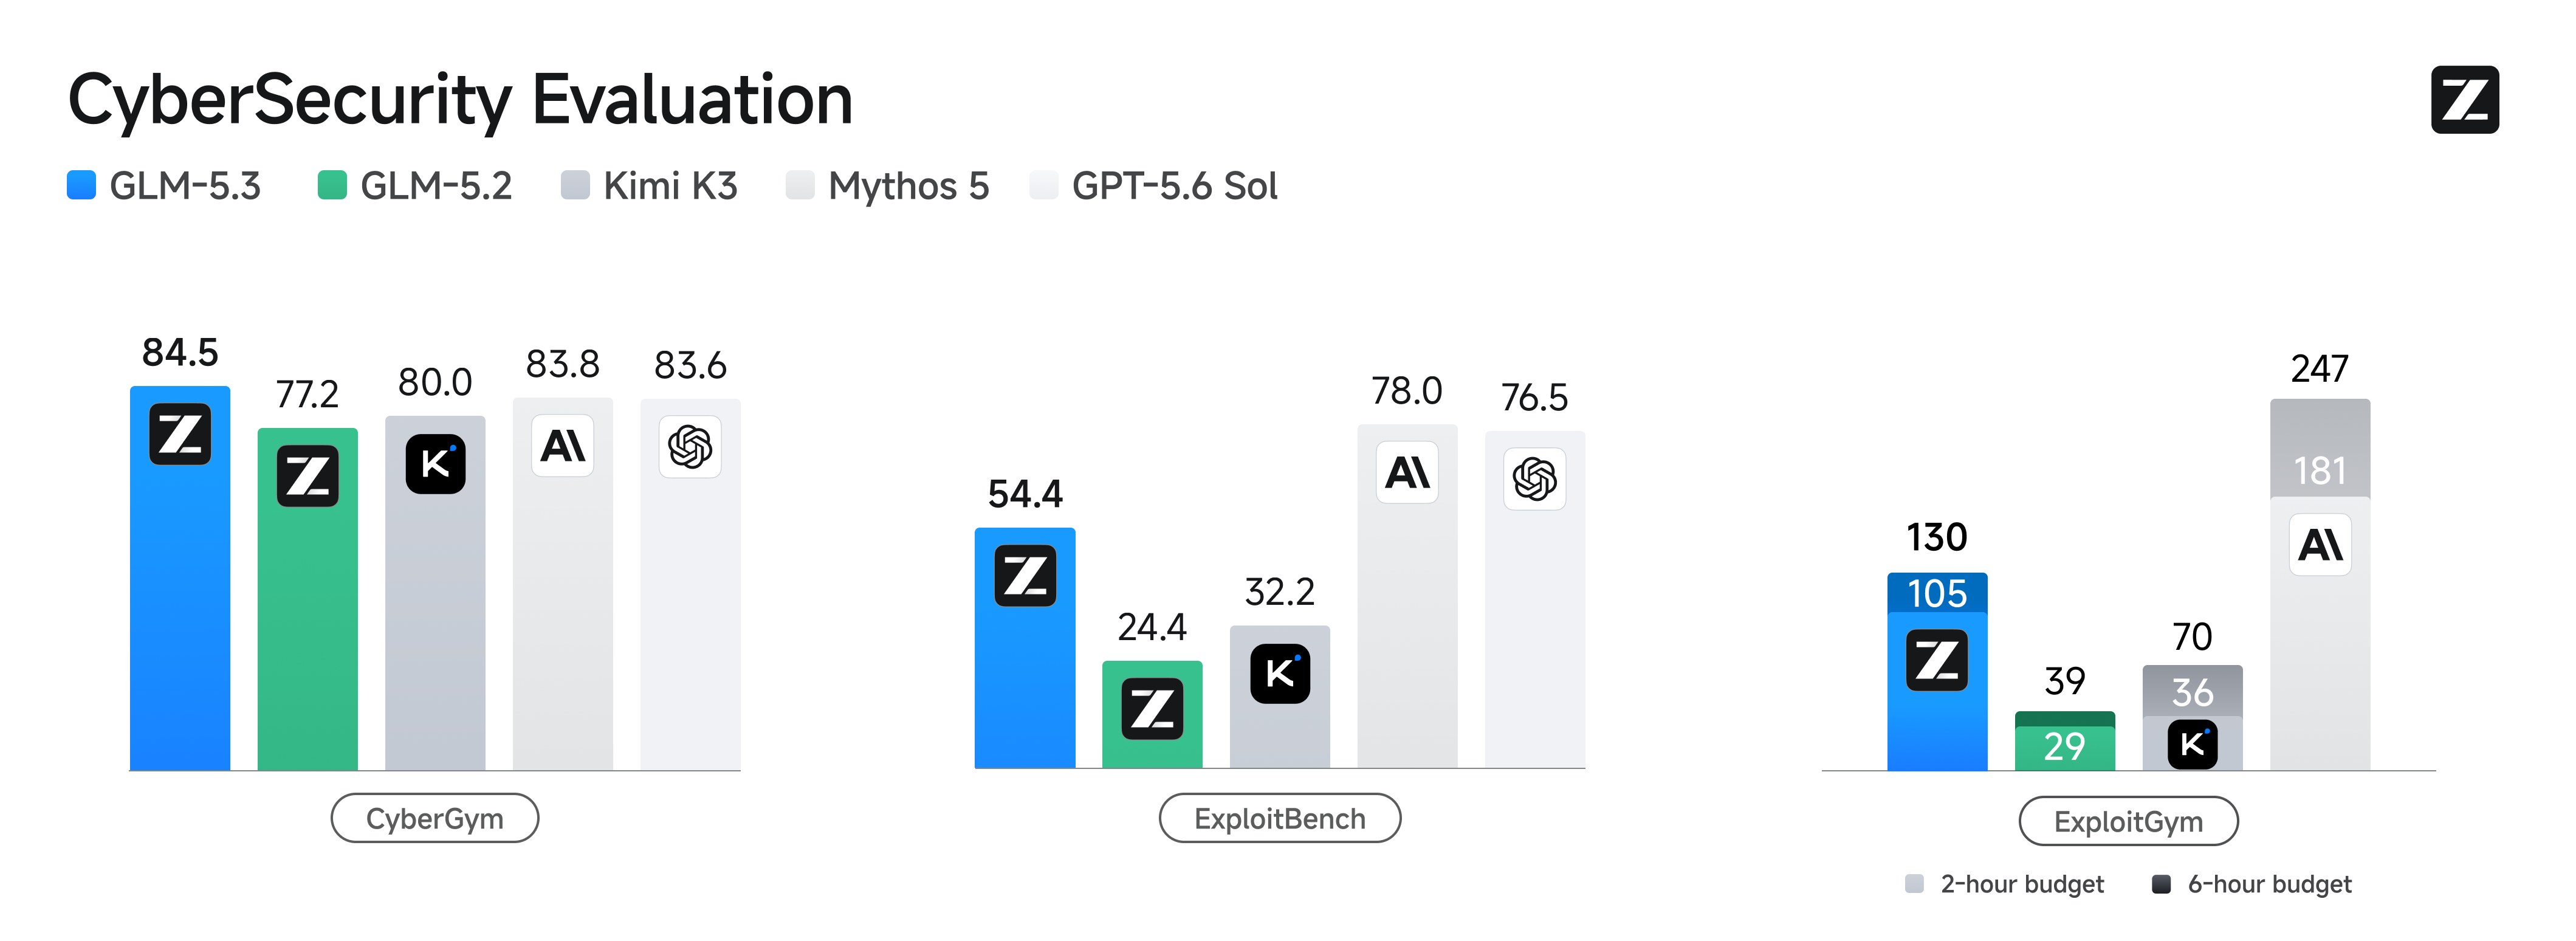
GLM-5.3 裸跑 CyberGym 达 84.5%:阿图因领先一个月后,通用模型追上来了
7月3日,腾讯玄武实验室的多Agent安全系统"阿图因"在CyberGym基准上以84.0%的得分超过Anthropic的Mythos,当时使用的底层模型还是GLM-5.1。六周后复盘这条时间线,变化速度超出多数人预期:阿图因换用GLM-5.2后小幅提升到84.8%,但Z.ai新发布的GLM-5.3在Claude Code通用harness里裸跑出84.5%…
Anthropic Cybersecurity Skills 深度解读:817 个安全技能如何让 AI Agent 达到分析师水平
网络安全技能库 Anthropic-Cybersecurity-Skills 在 GitHub 收获 29,302 个 star,过去一天新增 730 个。这个 2026 年 2 月 25 日创建的仓库现在提供 817 个结构化安全技能,覆盖 29 个安全域,映射 MITRE ATT&CK、NIST CSF 2.0、MITRE ATLAS、MITRE D3F…
Strix 开源 AI 渗透测试工具解读:多智能体、Kali 沙箱与 CI 门禁
一次完整的人工渗透测试以周为单位计费,排期常常以月计算;静态扫描器跑得快,但规则匹配带来大量误报,结果仍要安全工程师逐条复核。开源项目 Strix 选择用自主 AI 智能体切入这道供需裂缝:让 agent 像真实攻击者一样动态运行目标代码、发现漏洞,再写出可复现的 PoC 完成验证。 项目托管在 GitHub 的 usestrix/strix 仓库,Apac…
macOS 屏幕共享漏洞 CVE-2026-65400:无需密码的远程认证绕过
漏洞概况 | 项目 | 详情 | |---|---| | CVE 编号 | CVE-2026-65400 | | 影响组件 | macOS Screen Sharing(screensharingd) | | 攻击前提 | 屏幕共享已开启 + 攻击者可达目标网络 | | 所需凭据 | 无(pre-auth) | | 修复版本 | Tahoe 26.6.1 /…
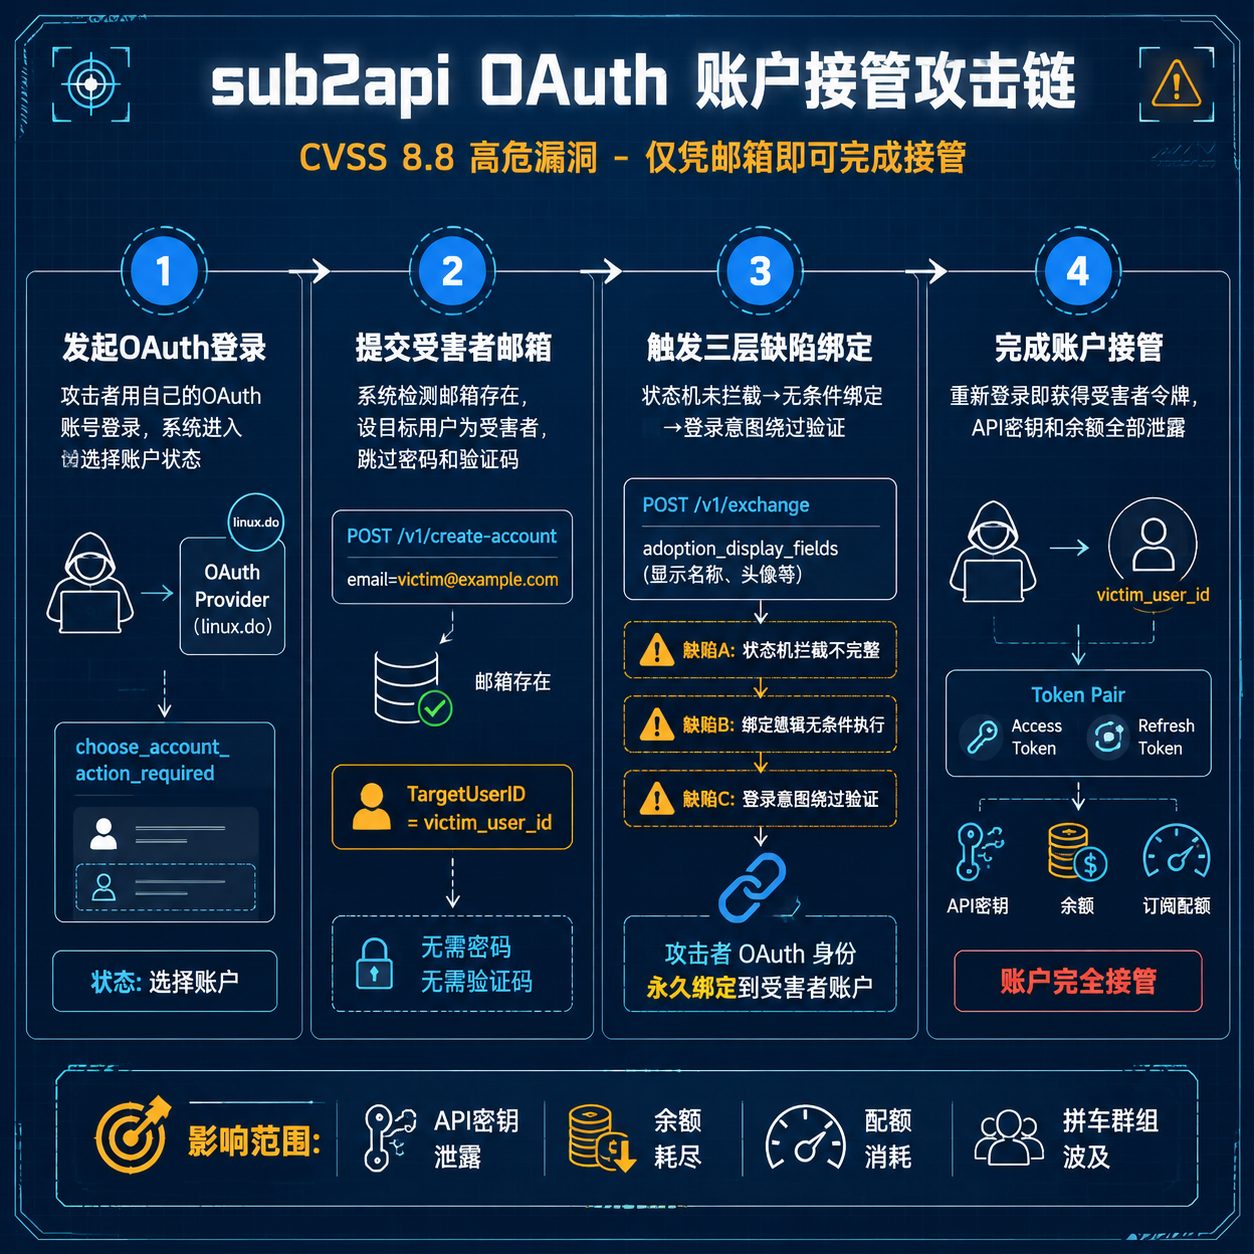
sub2api曝OAuth高危漏洞:仅凭邮箱即可接管账户
开源 AI API 网关 sub2api 日前披露了一个高危账户接管漏洞(CVSS 8.8)。攻击者仅需知道目标用户的注册邮箱,无需密码、验证码或任何用户交互,就能将自己的 OAuth 身份绑定到对方账户上,获取全部 API 密钥、账单余额和订阅配额的控制权。 sub2api 是一个在 GitHub 上获得超过 36000 Star 的开源项目,用于将 Cl…