Chrome DBSC 上线:用硬件绑定让被盗 Cookie 变废纸
信息窃取恶意软件(Infostealer)正在成为网络安全领域最棘手的威胁之一。攻击者通过 LummaC2、Vidar、StealC、AMOS 等恶意软件家族,窃取浏览器中的会话 Cookie,从而绕过多因素认证(MFA),直接接管用户账户。因为 Cookie 是在身份验证之后生成的,即使启用了 MFA,被盗的 Cookie 仍然可以让攻击者畅通无阻。 谷歌…
信息窃取恶意软件(Infostealer)正在成为网络安全领域最棘手的威胁之一。攻击者通过 LummaC2、Vidar、StealC、AMOS 等恶意软件家族,窃取浏览器中的会话 Cookie,从而绕过多因素认证(MFA),直接接管用户账户。因为 Cookie 是在身份验证之后生成的,即使启用了 MFA,被盗的 Cookie 仍然可以让攻击者畅通无阻。 谷歌…
财长与美联储主席紧急召集华尔街 CEO 美国财长贝森特与美联储主席鲍威尔本周二在华盛顿财政部总部紧急召集华尔街主要银行 CEO 开会,核心议题是 Anthropic 最新 AI 模型 Mythos 可能带来的网络安全威胁。 出席此次会议的银行 CEO 包括:花旗集团 Jane Fraser、摩根士丹利 Ted Pick、美国银行 Brian Moynihan…
安全研究团队 Photon 近日披露了一个影响所有 macOS 设备的 TCP 网络栈漏洞:如果一台 Mac 连续开机超过 49 天 17 小时,新的网络连接将逐步失效,最终完全无法建立任何 TCP 连接。 问题根源在 Apple 的 XNU 内核。内核内部用一个 32 位无符号整数 tcpnow 记录自开机以来的毫秒数,充当整个 TCP 协议栈的内部时钟。…
Project Glasswing Anthropic 发布网络安全计划 Project Glasswing,联合 AWS、Apple、Google、Microsoft、NVIDIA、JPMorgan Chase 等机构,将未公开模型 Claude Mythos Preview 用于防御性安全工作,并向 40 多家关键软件基础设施相关组织开放接入。 该模型在…
伊朗黑客入侵 FBI 局长私人邮箱:执法者自身的安全困局 3 月 27 日,亲伊朗黑客组织 Handala Hack Team 公开宣称,已入侵 FBI 局长 Kash Patel 的私人 Gmail 账户,并在网上发布了 300 多封邮件样本、个人照片、行程安排及租赁记录等材料。该组织在声明中称:"FBI 所谓坚不可摧的系统在数小时内被我们团队攻破","F…
Anthropic 因 CMS 配置失误意外泄露内部草案,其中最引人注目的是一份关于新模型 "Claude Mythos" 的产品公告草稿。 泄露文件显示,这个新模型在 Anthropic 内部的品牌层级叫 "Capybara",定位在现有的 Opus 之上——换句话说,Anthropic 准备在 Opus 4.6 之上再开一个更高级别的产品线。草案称,Ca…
Google 把基于 Gemini 的暗网情报服务接进了 Google Threat Intelligence,并开放公开预览。按公开资料,这套能力会先为客户建立组织画像,再从每天约 800 万到 1000 万条暗网帖子与外部事件里,筛出真正相关的风险线索,包括初始访问中介活动、数据泄露和内部威胁等。Google 对外表示,内部测试里,这套系统对数百万条每日…
FCC foreign-made router ban cover FCC封杀外国造新型路由器,美国家用网络市场开始按产地重写准入 据彭博社与 CNET 援引 FCC 公开材料报道,美国联邦通信委员会已经把外国制造的新型消费级路由器挡在新的市场准入之外。按公开说法,未来未获认证的新型号,将无法取得在美销售所需的设备授权。 这次动作最值得看的,不是某一个品牌会…
Cloudflare 把 archive.today 标成恶意域名,争议已经进入 DNS 层 Hacker News 上一则高热讨论,这两天把 archive.today 又推回了聚光灯下。焦点不再只是网页归档、绕过付费墙,或者这个站到底该不该存在,而是 Cloudflare Radar 目前已经把 archive.today 归入 Command and…
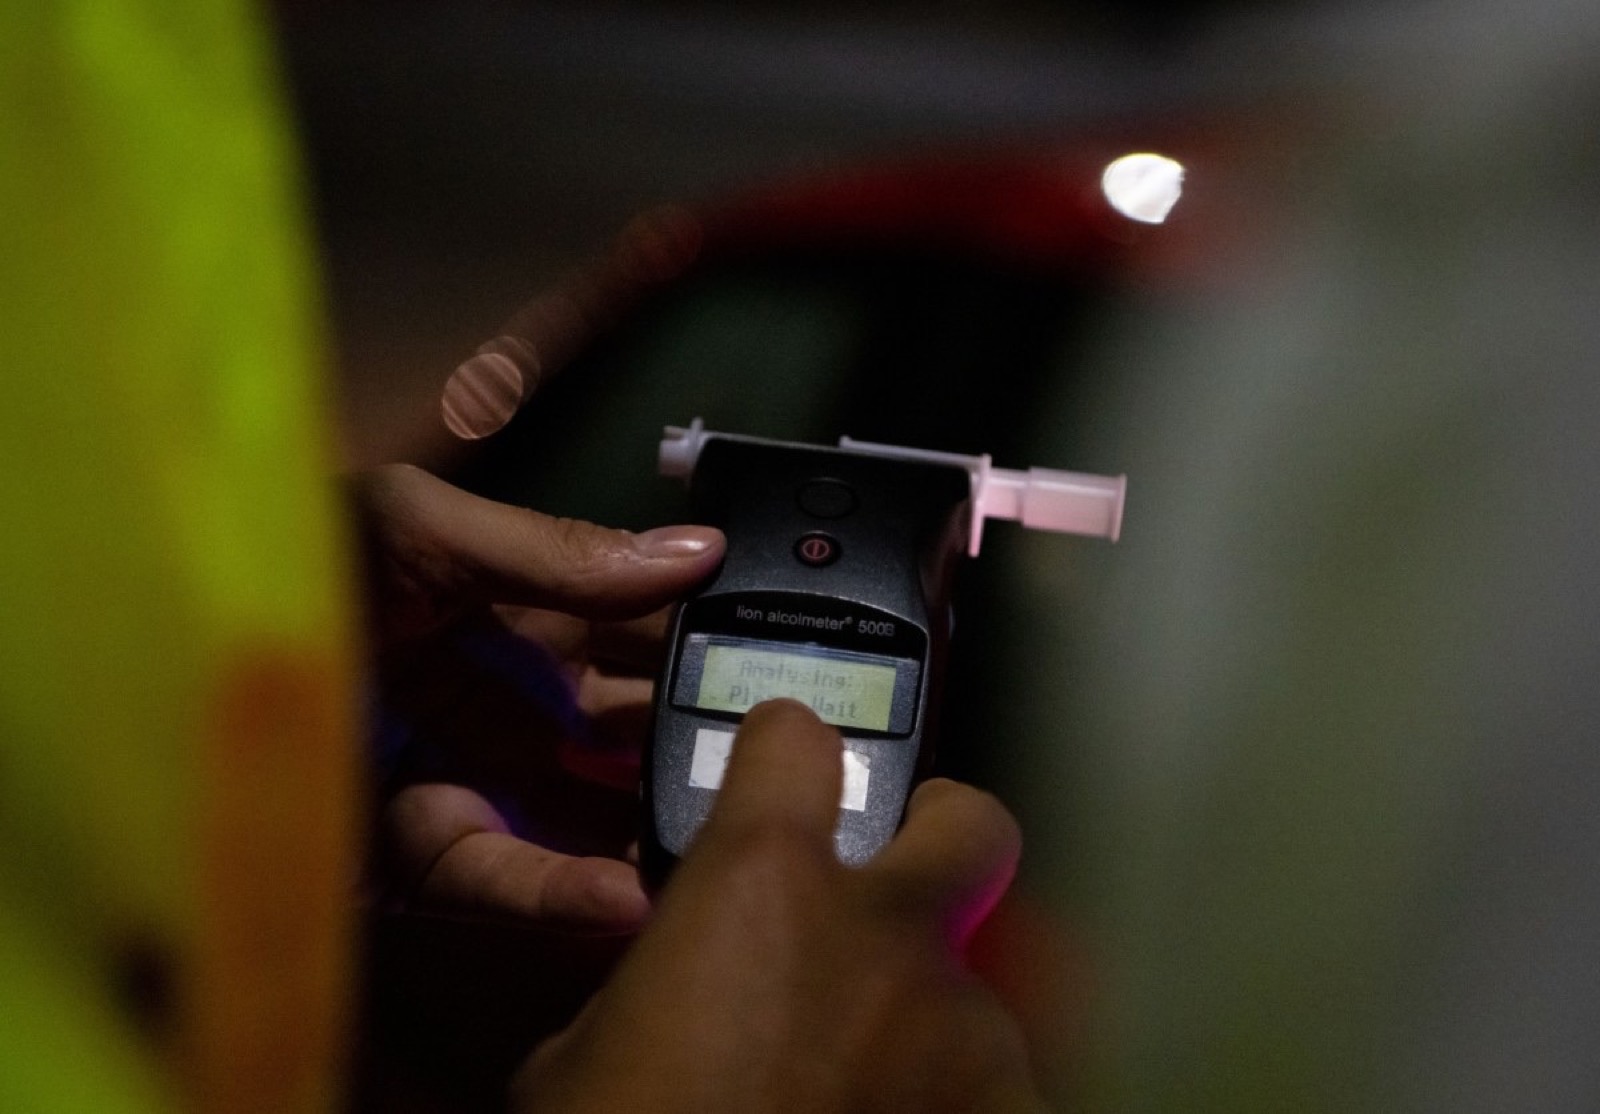
Intoxalock 网络攻击事件配图 Intoxalock 这次网络攻击最刺眼的一点,不是系统宕了多久,而是它把一类看起来很“后台”的故障,直接变成了现实里的出行中断。 这家公司为车辆提供酒精检测点火装置。安装这类设备的司机,需要先通过酒精呼气测试,车辆才能启动。按 TechCrunch 报道,Intoxalock 在 3 月 14 日遭遇网络攻击后暂停了…