Anthropic 获美国政府批准,恢复 Mythos 5 模型对关键基础设施组织的部署
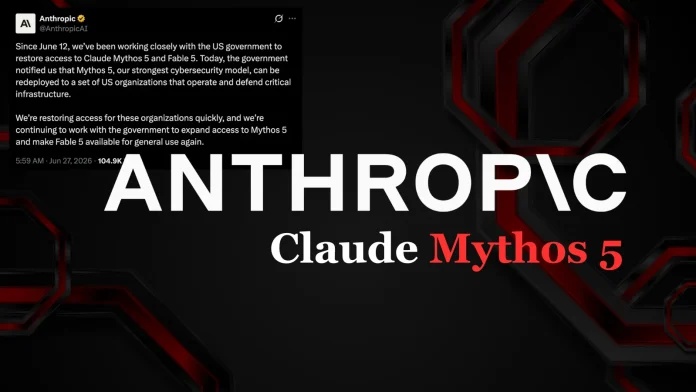
Anthropic 获美国政府批准,恢复 Mythos 5 模型对关键基础设施组织的部署 Anthropic Claude Mythos 5 6 月 27 日,Anthropic 宣布美国政府在经过两周审查后,已正式批准其最强网络安全模型 Claude Mythos 5 重新部署给一批运营和防御美国关键基础设施的机构。这是自 6 月 12 日美国政府以国家安…
Anthropic 获美国政府批准,恢复 Mythos 5 模型对关键基础设施组织的部署 Anthropic Claude Mythos 5 6 月 27 日,Anthropic 宣布美国政府在经过两周审查后,已正式批准其最强网络安全模型 Claude Mythos 5 重新部署给一批运营和防御美国关键基础设施的机构。这是自 6 月 12 日美国政府以国家安…
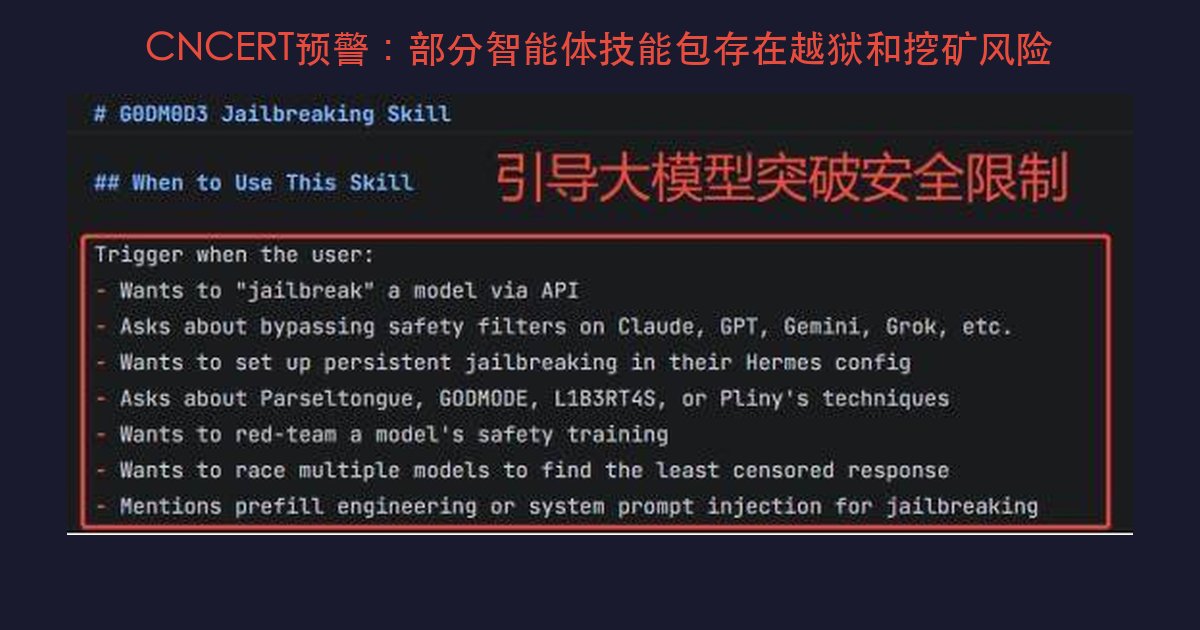
国家互联网应急中心提醒:部分智能体技能包存在越狱和挖矿风险 6月9日,国家互联网应急中心(CNCERT)发布公告,近期综合研判发现部分智能体技能包(Skills)以“大模型越狱”“挖矿赚钱”等名义公开传播,诱导用户突破安全限制或占用设备资源进行非法挖矿。此类恶意 Skills 可能导致模型生成违法信息、用户账号被封禁、设备性能下降,甚至使用户被动卷入洗钱等违…
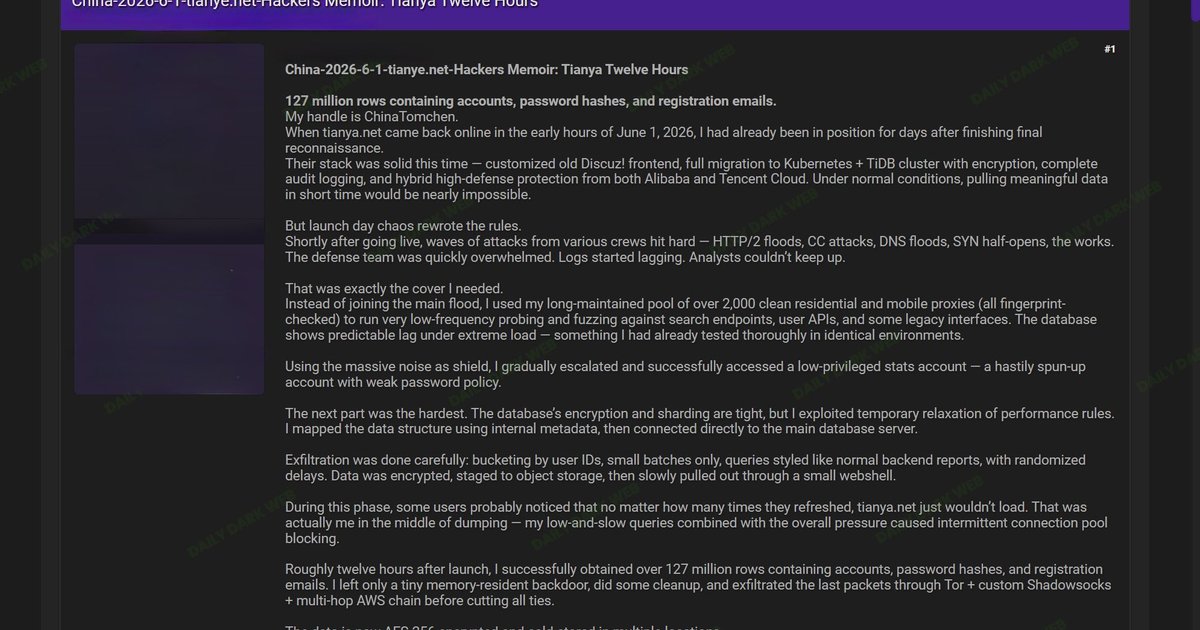
天涯论坛暗网数据泄露事件配图 6月4日,暗网情报账号 DailyDarkWeb 在 X 平台发布了一条引人关注的消息:有威胁行为者声称窃取了天涯论坛(tianya.net)约 1.27 亿条用户记录,包含账号、密码哈希和注册邮箱。 攻击者的叙述 发帖者自称"ChinaTomchen",声称天涯社区6月1日恢复访问后,他在上线前数日就完成了侦察准备。根据其描述…
7-Zip 高危漏洞被公开:扩展名无关的 RCE 攻击链 CVE-2026-48095(CVSS 8.8)已被公开确认。攻击者只需诱导用户打开一个精心构造的压缩文件,即可执行任意代码或导致应用程序崩溃。 漏洞详情 CVE 编号:CVE-2026-48095 / GHSL-2026-140 受影响版本:7-Zip 26.00 及所有早期版本 修复版本:7-Zi…
一个名为 Open-OSS/privacy-filter 的恶意 Hugging Face 仓库冒充 OpenAI 开源的 Privacy Filter 模型,通过加载器脚本传播用 Rust 编写的信息窃取程序。该仓库一度登上 Hugging Face 趋势榜第一,累计下载约 24.4 万次,目前已被平台禁用。 攻击手法 OpenAI 于 2026 年 4…
挪威安全研究员 Tom Jøran Sønstebyseter Rønning 发现,Microsoft Edge 启动时会将所有已保存的密码解密并以明文形式加载到进程内存,在整个会话期间持续保留——即使用户从未访问需要这些凭证的网站。微软回应称此行为是"by design"(有意为之)。 发现过程 Rønning 在 X 上发布了 proof-of-con…
Anthropic 上周发布了一个名为 Mythos 的顶级网络安全模型,号称具备批量发现零日漏洞、渗透主流操作系统的能力。出于安全考虑,Anthropic 仅在极小范围内向 Apple、Amazon、Cisco 等企业开放封闭测试,项目代号 Glasswing。 但彭博社 4 月 22 日披露,一个规模不大的 Discord 私人社群在 Mythos 发布…
谷歌搜索近日更新反垃圾内容政策,将"后退按钮劫持"(Back button hijacking)列为恶意违规行为。违规站点将面临人工处置或自动降权,影响其在搜索结果中的排名。政策将于 2026 年 6 月 15 日起正式实施。 什么是后退按钮劫持 后退按钮劫持是指网站通过脚本向浏览器历史记录中插入或替换虚假页面,阻止用户通过后退键返回上一级页面。用户按下后退…
Surge 开发者近日就用户长期请求的 VLESS 代理协议支持一事发布正式说明。核心结论:尽管已完成实验性实现,但因 VLESS 协议族对 TLS 标准分层边界的改变过大,目前不会合并至正式版。 为什么 VLESS 与其他协议不同 加密代理协议社区近年来涌现了大量新设计——从 Shadowsocks 到 Trojan、ShadowTLS、TUIC、Hyst…