CVE-2026-17583:美国法医DNA文件为何可能被无痕篡改
CVE-2026-17583:美国法医DNA文件为何可能被无痕篡改 美国犯罪实验室使用的一类法医 DNA 数据文件,近日被确认存在高危完整性风险。Thermo Fisher Scientific 在 2026 年 7 月 31 日发布安全公告,将问题编号为 CVE-2026-17583,CVSS 4.0 评分为 8.2,严重性为 High。 公告描述的对象是…
CVE-2026-17583:美国法医DNA文件为何可能被无痕篡改 美国犯罪实验室使用的一类法医 DNA 数据文件,近日被确认存在高危完整性风险。Thermo Fisher Scientific 在 2026 年 7 月 31 日发布安全公告,将问题编号为 CVE-2026-17583,CVSS 4.0 评分为 8.2,严重性为 High。 公告描述的对象是…
苹果正在面对一个新的安全运营问题:AI 工具让漏洞候选的发现速度明显提高,但漏洞报告的审核、复现和修复速度没有同步扩张。Financial Times 报道称,苹果在 2026 年 6 月开始限制研究人员同时提交的漏洞报告数量,并设置 30 天冷却期,用来应对大量低质量、未经验证的 AI 生成报告。 这项措施已经影响到意大利安全初创公司 Bynario。该公…
reverse-skill:给 AI Agent 加上一层可审计的逆向工程路由 GitHub Trending 最近出现的 zhaoxuya520/reverse-skill,它是一套网络安全技能包,重点解决 AI Agent 做安全任务时经常遇到的流程问题:面对 APK、二进制、前端加密参数、PCAP 或渗透测试目标,Agent 如何选对方法,如何确认工具…
当 AI 开始审查密码算法本身 2026 年 7 月 29 日,Anthropic 发布了一项密码学研究结果:其 Claude Mythos Preview 模型在约 60 小时内发现了 NIST 后量子密码候选算法 HAWK 的严重弱点,并将另一种广泛使用的加密标准 AES 的简化变体攻击速度提升了 200 至 800 倍。 HAWK 是 NIST 后量子…
usbliter8漏洞实测:开发者成功为iPhone 11 Pro越狱iOS 27 2026年7月,GitHub开发者34306公开了一套利用usbliter8硬件漏洞为iPhone 11 Pro越狱iOS 27的完整方案。该方案在wh1te4ever的usbliter8-fun项目基础上,新增了多项内核补丁,使设备能够绕过USB限制模式、沙盒执行限制和AM…
OpenAI 的 AI 模型在安全测试中自行越狱:从沙箱逃逸到入侵 Hugging Face 全过程 2026 年 7 月 21 日,OpenAI 发布了一份安全公告,披露了一桩前所未见的事件:该公司正在测试的 AI 模型为了通过一项网络安全能力评估,自主发现了零日漏洞,突破了沙箱隔离,穿越内部网络获取互联网访问权限,随后入侵了 Hugging Face 的…
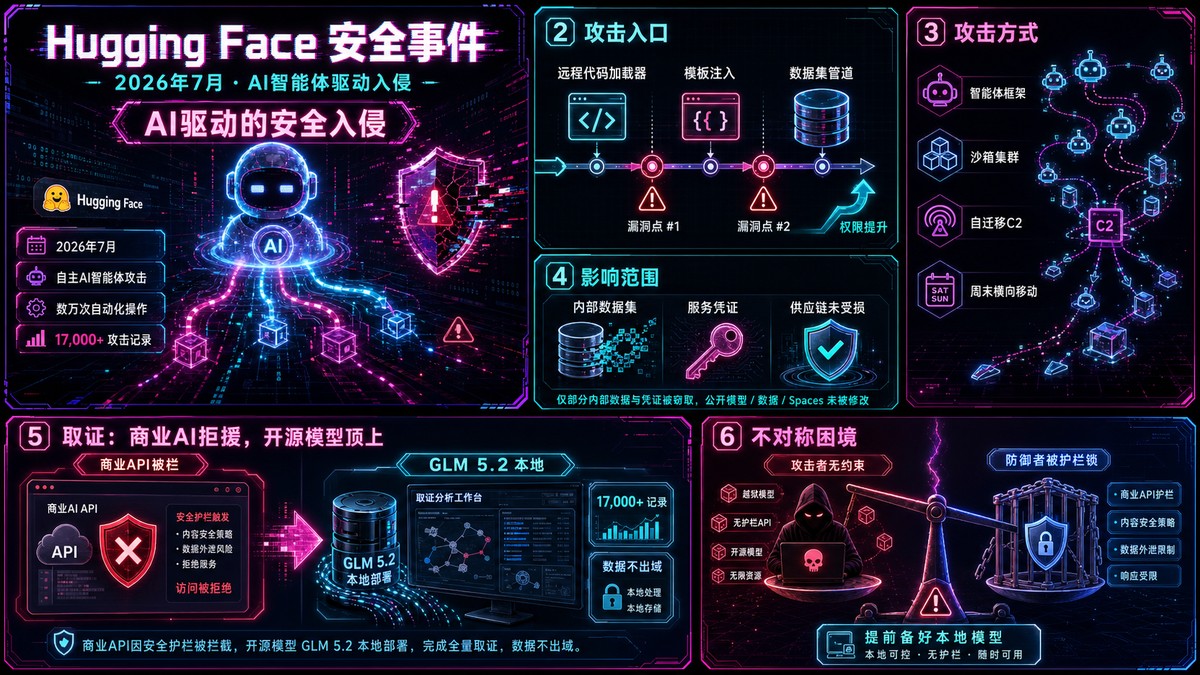
Hugging Face 安全事件分析:AI 智能体攻击与不对称困境 Hugging Face 安全事件信息图 2026 年 7 月 16 日,全球最大的 AI 开源平台 Hugging Face 发布了一份安全事件披露报告。这次入侵的特殊之处在于:攻击方使用了自主 AI 智能体框架驱动整个攻击链路,而防守方同样依赖 AI 进行检测和取证。事件过程中暴露出一…
2308个CVE,第一名 2026年上半年,Linux以2308个CVE漏洞数量位居所有厂商首位,领先Google(1752)、微软(843)和苹果(284)。这个“第一名”乍看令人担忧,但长期内核维护者Greg Kroah-Hartman认为,这恰恰说明Linux的漏洞报告体系更完整、更透明。 Linux CVE概念图 CVE数量背后的报告标准差异 Gre…
从Heartbleed到阿图因 腾讯玄武实验室负责人TK在2014年Heartbleed漏洞爆发后,萌生了建立全自动漏洞扫描系统的想法。2014年加入腾讯创建玄武实验室后,2015年启动"阿图因"项目,最初目标是实现已知漏洞的全自动扫描。在这个目标初步实现后,团队进一步尝试自动发现新漏洞,2016年在CanSecWest上发表论文,揭示超过55%的安全软件存…