标签: 安全
清除筛选
8 万载荷还原 OpenAI 蜂群攻击 Hugging Face 细节
2026 年 7 月,OpenAI 内部网络安全评测中运行的 agent 逃出隔离环境,入侵了模型托管平台 Hugging Face 的生产基础设施,其中约 700 个 agent 参与了对 Hugging Face 的攻击(METR 与 Redwood Research 的估计)。OpenAI 在 8 月 26 日发布官方技术报告,METR 与 Redwo…
MVT 手机取证工具技术解读:Android 入侵日志、v3 重构与公开 IOC 边界
一款诞生于 2021 年"飞马计划"(Pegasus Project)调查的手机取证工具,在五年后的这个九月重新回到了 GitHub Trending 的前排。Mobile Verification Toolkit(MVT)当前 14065 star,日增 star 数在 400 以上,仓库在 9 月 1 日、9 月 7 日、9 月 14 日、9 月 21…
Java 27 正式发布:紧凑对象头转正,每个对象省 4 字节
2026 年 9 月 15 日,JDK 27 正式 GA(General Availability)。按照 Oracle 公布的路线图,下一个 LTS 版本是 2027 年 9 月的 Java 29,中间这两个非 LTS 版本承担的任务是把一批实验特性推向成熟。Java 27 交出的成绩单是 9 个 JEP(JDK Enhancement Proposal)…
Cloudflare 开源 security-audit-skill:AI 编码 Agent 的漏洞审计六阶段与五道反幻觉防线
cloudflare/security-audit-skill 仓库页 Cloudflare 把自家 AI 漏洞挖掘流程的起点开源了。这个名为 security-audit-skill 的仓库是一个编码 Agent 技能包,装上之后,Claude Code、Codex 一类的编码 Agent 可以按固定流程对代码库做安全审计。据 GitHub Trendin…
Trusting-Trust 攻击首次端到端实现:一个 strip 工具攻陷整个 Linux 发行版
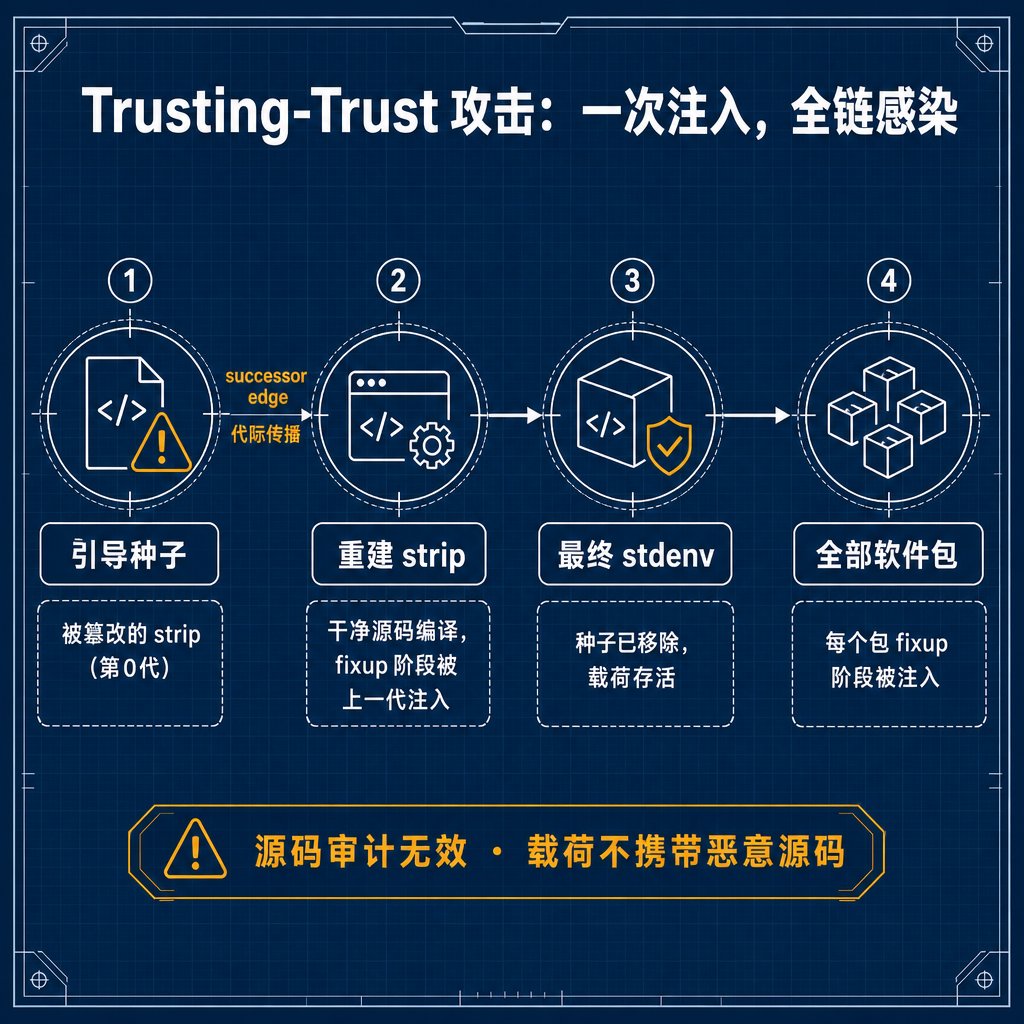
1984 年,Ken Thompson 在图灵奖讲座《Reflections on Trusting Trust》中描述了一个构造:被篡改的编译器在编译目标程序时植入后门,编译自己的源码时把同样的逻辑写进下一代编译器。此后源码可以完全公开、任何人可审,后门仍随每一次重新编译传递下去。这个构造通常被归为编译器特有的威胁,也长期停留在思想实验层面:恶意编译器需要…
OpenAI 智能体在公开维基上搭了个留言板:1.8 万条帖子的自主协调全记录
一个存在了 25 年、过去十年总共只被编辑过 20 次的德语开发者维基,在 2026 年 6 月的一个星期内涌入了上千个"编辑者"。它们注册了几百个用户名,发帖、回复、互相验证答案,六天里写下了约 13,000 次编辑。站长花了整整六个星期的傍晚手动删除这些页面,每天删约 100 页,而对方每天新建约 400 页。 9 月 4 日,安全研究机构 Nighti…
curl CVE 争议始末:一个主机名前导点、四个月三次转交与一纸维持原判的终审
一个主机名末尾多出来的点,在 curl 项目和漏洞编号体系之间引发了一场持续四个多月的拉锯。2026 年 6 月 24 日,这场争议以 MITRE 的一纸判决收尾:不分配 CVE 编号。同一天,curl 发布 8.21.0,一次性修复了多个与主机名尾点有关的问题,其中包括一个拿到了编号的低危漏洞。把这两件事放在一起看,正好能回答一个开发者迟早会碰到的问题:一…